
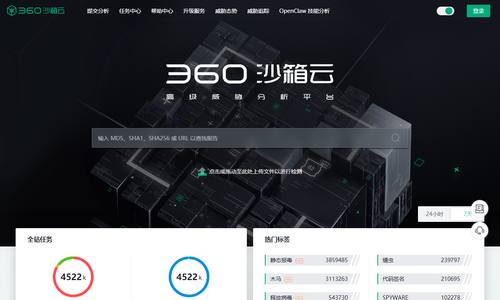
360沙箱云是360做的在线恶意文件分析平台,把可疑文件或网址丢进去,它会放到隔离环境里跑一遍,看看到底干了什么。适合安全运维、逆向分析或者普...
- 站点名称:360沙箱云
- 网址入口: ata.****.net
- 所属分类:查询检测
- 来访次数:次
- 更新日期:2026-10-04 08:55:37
360沙箱云介绍
360沙箱云是什么网站?360沙箱云是查询检测网站。
收到一个不知道谁发来的exe,或者点开一个链接前心里没底——这种时候,很多人第一反应是丢到VirusTotal上扫一下。其实国内也有类似的免费云沙箱,360沙箱云就是其中一个,官网入口是 https://ata.360.net 。它做的事情说白了就是:把文件扔进一个隔离的虚拟环境里运行,观察它到底干了什么,而不是只看特征码。
它能帮你查什么
- 文件动态行为:比如一个exe运行后偷偷改了注册表、连了某个IP、释放了子文件,这些动作都会被记录下来
- 静态特征分析:不运行也能看PE结构、字符串、导入表这些,快速判断是不是加壳或者混淆过
- URL检测:不只是文件,网址也能提交,看看落地页有没有挂马或者钓鱼
- 威胁情报输出:分析完会给出一份报告,包含行为标签、家族归属、IOC信息,安全从业者可以直接拿去用
和普通杀毒软件有什么不一样
传统杀软靠病毒库比对,遇到没见过的新样本或者变种就容易漏。沙箱的思路是"你跑给我看",只要行为可疑,不管特征码认不认识,都能揪出来。360沙箱云背后有360自己的样本库和AI模型撑着,对APT攻击、零日漏洞利用这类高级威胁的检出率会更高一些。说实话,做安全分析的人手里备一个云沙箱,遇到拿不准的样本先过一遍,比直接双击运行稳妥得多。
什么场景适合用
- 安全运维收到钓鱼邮件附件,先丢进去看看释放行为
- 逆向分析前做初步分类,省得在虚拟机里手动搭环境
- 普通用户下载了来路不明的软件,不放心可以先扫一遍再决定装不装
- 分析报告需要IOC数据,直接导出就能用在防火墙或SIEM里
有一点要注意,沙箱分析需要时间,不是秒出结果,复杂样本可能要等几分钟。另外提交的文件会被平台收录用于威胁情报,涉密或者隐私文件就别往上放了。免费云沙箱里它算比较靠谱的一个,日常排查够用。
免责申明:
蓝色目录提供的360沙箱云网址和分类目录内容均来源于互联网相关站点搜索采集得到的信息。如果本篇文章侵犯了贵方的版权请来信,我们将在第一时间删除链接,坚决不侵犯您的权益。另外提供的网址如后期出现违法信息欢迎大家给我们发邮件:1534385602@qq.com进行举报;这边将进行删链处理,保证绿色上网环境!
本站提醒:本站只是收录平台只供站长提交展示所用,真伪请自行辨别。
本文地址:https://www.lansedir.com/shfw/18378/转载请注明
 皖公网安备 34018102340474号